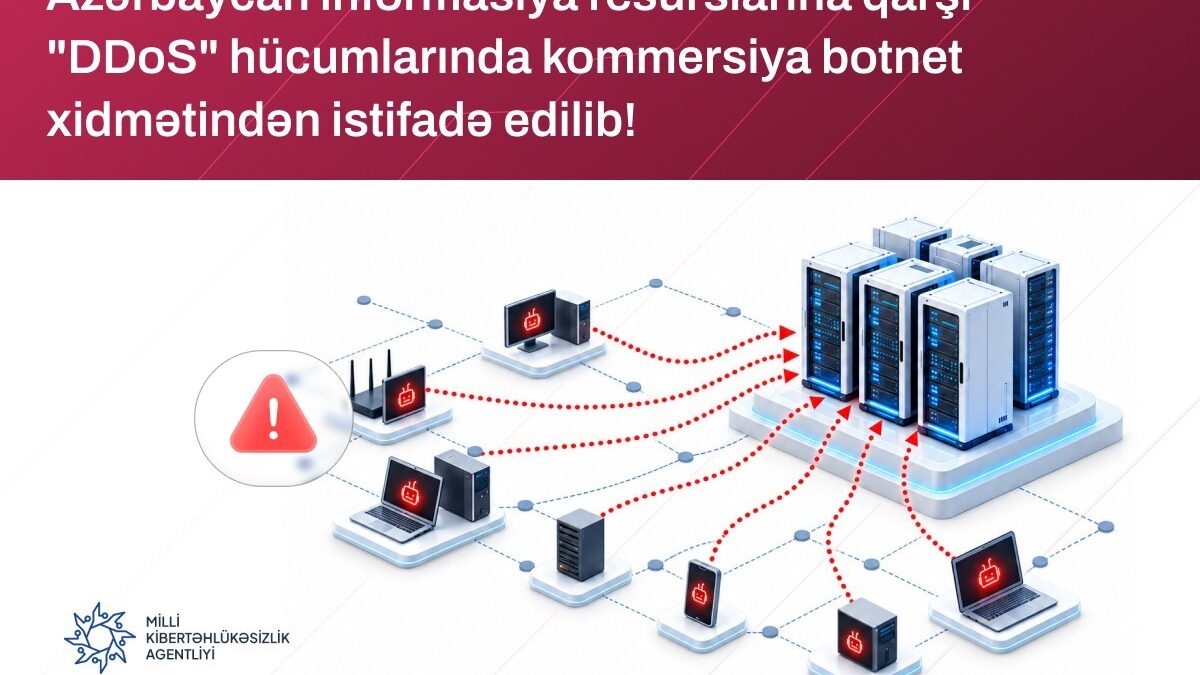
Zwischen dem 13. und 15. Oktober 2026 fanden verteilte Denial-of-Service (DDoS)-Angriffe auf aserbaidschanische Informationsressourcen statt.
Nach Angaben des Nationalen Cybersicherheitsagentur an elchi hat die Hackergruppe „313 Team“, die auf der „Telegram“-Plattform aktiv ist, die Verantwortung für die Angriffe übernommen. Während der Angriffe waren Informationsressourcen staatlicher Stellen, Medienorganisationen, diplomatische Vertretungen Aserbaidschans im Ausland und anderer Organisationen Ziel.
Technische Untersuchungen des Nationalen CERT ergaben, dass ein kommerzieller DDoS-Dienst namens „Litterbox“ (auch bekannt als „Catbox“) für die Durchführung der Angriffe verwendet wurde. Der betreffende Dienst wird über „Telegram“-Kanäle angeboten und Zahlungen werden in Kryptowährung akzeptiert.
Der Dienst ermöglicht die Durchführung von Angriffen, die darauf abzielen, die Erreichbarkeit von Zielressourcen zu stören, indem intensiver Verkehr über verschiedene Netzwerkprotokolle wie GRE, ICMP, UDP und TCP erzeugt wird.
Die Nutzung kommerzieller Botnet-Dienste ist einer der Faktoren, die die Organisation von DDoS-Angriffen erleichtern. Solche Dienste erweitern die technischen Fähigkeiten von Angriffen und schaffen zusätzliche Cybersicherheitsrisiken für die Informationsressourcen verschiedener Organisationen.
Bei der Untersuchung wurde auch festgestellt, dass der Dienst die Umleitung des Angriffstraffics über Bots ermöglicht, die sich in vordefinierten Ländern befinden. Diese Funktion kann die Wirksamkeit von Abwehrmaßnahmen auf der Grundlage des geografischen Ursprungs des Angriffstraffics verringern.
Das Nationale CERT setzt seine Bemühungen zur Untersuchung analoger Cyberbedrohungen, zur Stärkung des Schutzes von Informationsressourcen und zur Minderung der Auswirkungen möglicher Vorfälle fort. Die Kompromittierungsindikatoren, die sich auf die untersuchte Angriffskampagne beziehen, wurden der vom Amt aktiv genutzten Incident Information Exchange Platform (misp.cert.az) hinzugefügt.
Den zuständigen Organisationen wird empfohlen, die Widerstandsfähigkeit ihrer Informationsressourcen zu erhöhen, den Netzwerkverkehr kontinuierlich zu überwachen und die Schutzmechanismen gegen DDoS-Angriffe zu stärken.